CIÊNCIA & TECNOLOGIA
Falhas de segurança digital que comprometem operação empresarial
5 falhas de segurança digital que podem comprometer uma operação empresarial
Em 21/10/2026 Referência CORREIO CAPIXABA - Redação Multimídia
 Foto: Divulgação/Magnific/
Segundo dados divulgados pela Fortinet no relatório Cenário Global de Ameaças, o Brasil registrou 249,3 bilhões de atividades cibernéticas maliciosas até julho de 2026; Michele Zanotti, especialista em segurança digital, alerta para vulnerabilidades que podem interromper operações e gerar prejuízos.

O Brasil registrou cerca de 249,3 bilhões de tentativas de ataques e atividades cibernéticas maliciosas entre janeiro e julho de 2026, segundo dados divulgados pela Fortinet no relatório Cenário Global de Ameaças. O levantamento também identificou aproximadamente 9 bilhões de varreduras ativas em sistemas, um crescimento de 44% em relação ao volume registrado ao longo de 2025.
Os números acendem um alerta para empresas que ainda tratam a segurança digital como uma responsabilidade exclusiva dos departamentos de tecnologia.
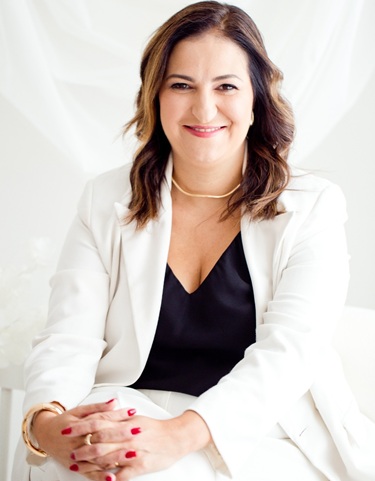
Para Michele Zanotti, a proteção digital precisa fazer parte da estratégia de continuidade dos negócios. Foto: Divulgação/Michele Zanotti/Perfil pessoal
Com processos cada vez mais dependentes de sistemas conectados, plataformas em nuvem e ferramentas digitais, uma vulnerabilidade pode comprometer desde o atendimento aos clientes até operações financeiras, logísticas e produtivas. O problema é que muitas dessas brechas estão associadas a falhas cotidianas, como senhas compartilhadas, softwares desatualizados e ausência de políticas de controle de acesso.
Para Michele Zanotti, fundadora e especialista em segurança digital da Stoneground, empresa especializada em soluções corporativas de infraestrutura e segurança cibernética, a proteção digital precisa fazer parte da estratégia de continuidade dos negócios.
“A segurança cibernética deixou de ser apenas uma questão técnica para se tornar uma preocupação estratégica das empresas. Quando um sistema é comprometido, os impactos podem atingir diferentes áreas do negócio, interromper operações, comprometer informações sensíveis e provocar prejuízos financeiros e reputacionais. O maior risco é acreditar que a empresa está protegida apenas porque nunca sofreu um ataque.”
A especialista destaca cinco falhas que podem aumentar a exposição das empresas aos ataques cibernéticos.
1 - Utilizar sistemas e softwares desatualizados: adiar atualizações de sistemas operacionais, aplicações e equipamentos de rede pode deixar vulnerabilidades conhecidas disponíveis para exploração por criminosos. Em ambientes empresariais, essas brechas podem permitir acessos indevidos, roubo de informações e comprometimento de sistemas essenciais para a operação.
A recomendação é estabelecer uma política contínua de atualização, com monitoramento das vulnerabilidades e priorização das correções de segurança mais críticas.
2 - Não controlar adequadamente os acessos corporativos: senhas compartilhadas, permissões excessivas e contas de antigos colaboradores que continuam ativas são exemplos de falhas que facilitam invasões. O risco aumenta quando uma única credencial permite acessar diferentes sistemas e informações estratégicas.
Para reduzir essa exposição, é importante adotar autenticação multifator, revisar periodicamente as permissões e estabelecer critérios de acesso conforme as responsabilidades de cada profissional.
3 - Não preparar os colaboradores para identificar ameaças: uma mensagem aparentemente enviada por um fornecedor, um boleto falso ou um link recebido por e-mail podem ser suficientes para iniciar um incidente de segurança. Técnicas como phishing exploram a confiança e a falta de conhecimento dos usuários para obter credenciais e informações confidenciais.
Treinamentos periódicos, simulações de ataques e orientações sobre o tratamento de informações sensíveis ajudam a reduzir os riscos associados ao comportamento humano.
4 - Não manter backups seguros e testados: a ausência de cópias de segurança atualizadas pode ampliar significativamente os danos provocados por ataques de ransomware, modalidade em que criminosos bloqueiam ou criptografam informações e exigem pagamento para tentar restabelecer o acesso.
Além de realizar backups frequentes, as empresas precisam garantir que essas cópias estejam protegidas contra alterações indevidas e testar regularmente os procedimentos de recuperação. Afinal, ter um backup não significa necessariamente conseguir retomar a operação no tempo necessário.
5 - Não monitorar continuamente a infraestrutura digital: muitas empresas investem em ferramentas de proteção, mas não acompanham adequadamente os alertas e comportamentos suspeitos identificados em suas redes. Sem monitoramento, uma tentativa de invasão pode permanecer despercebida até provocar danos mais graves.
A adoção de soluções de segurança integradas, ferramentas de detecção de ameaças e planos de resposta a incidentes permite identificar atividades anormais e agir com maior rapidez para conter possíveis ataques.
Segundo Michele, o principal desafio das organizações está em substituir uma postura reativa por uma estratégia permanente de prevenção.
“Não existe uma única ferramenta capaz de eliminar todos os riscos. A proteção depende da combinação entre tecnologia, processos bem definidos e pessoas preparadas. As empresas precisam conhecer suas vulnerabilidades, acompanhar continuamente seus ambientes digitais e, principalmente, estar preparadas para responder a um incidente sem comprometer a continuidade do negócio.” (Por Thamiris Rezende e Cynthia Castro/AsImp)
Leia também:
> Serra anuncia obras em mais de 5 km de ruas e avenidas
> Obras de drenagem e pavimentação avançam em Marataízes
> Nova Venécia conclui a recuperação de estradas rurais
> Cariacica realiza nova limpeza em canal de Porto Novo
Redes Sociais:
Site | Instagram | Linkedin | Facebook | Youtube | App | RádiosNet